Centenas de supermercados em França tiveram de retirar produtos frescos e congelados depois de um ciberataque ter alterado o funcionamento dos seus sistemas de refrigeração. A reposição dos stocks poderá demorar vários dias.
Um ciberataque aos sistemas de refrigeração de várias cadeias de supermercados francesas, na noite de 11 para 12 de outubro, provocou a deterioração de alimentos e obrigou as lojas afetadas a esvaziar os equipamentos de frio.
Segundo declarações das empresas à AFP, foram atingidas pelo menos 300 lojas das insígnias Intermarché e Netto, mais de 100 estabelecimentos da Coopérative U e várias lojas E.Leclerc. Os atacantes terão acionado remotamente a descongelação dos equipamentos, comprometendo a conservação dos produtos.
A Carrefour confirmou à Reuters que 80 dos seus supermercados foram afetados. A Monoprix indicou que o incidente atingiu cerca de 5% da sua rede. Foram registadas temperaturas de 50 °C em equipamentos de frio. O Ministério Público de Paris abriu uma investigação para apurar a extensão do ataque e a sua relação com perdas de alimentos e relatos de incêndios.
A recuperação está a exigir a retirada da mercadoria e novas entregas às lojas. Segundo o Le Monde, o grupo Intermarché prevê que o regresso à normalidade demore vários dias, enquanto as centrais de compras e os grossistas asseguram o reabastecimento.
O impacto estendeu-se à distribuição por grosso e ao setor da carne. A Metro confirmou ao jornal um ataque a um prestador externo e afirmou ter verificado de imediato as condições de conservação dos produtos envolvidos. A associação Culture Viande identificou pelo menos duas empresas associadas afetadas. O balanço global dos prejuízos continua por apurar.
Equipamentos antigos entre os sistemas afetados
A Danfoss, fabricante dos sistemas de controlo de refrigeração envolvidos, declarou à AFP que a maioria das unidades afetadas eram equipamentos antigos, que já não recebem atualizações de software ou de segurança. A empresa referiu os modelos AK-SM800 e AK-SC355 e afirmou que vinha a recomendar a atualização ou substituição destes equipamentos.
A agência francesa de cibersegurança, ANSSI, está a acompanhar o incidente e a coordenar-se com entidades europeias perante a possibilidade de outros países serem atingidos.
Em agosto, a equipa de investigação Team82, da Claroty, publicou uma análise de vulnerabilidades nos controladores Danfoss AK-SM 800A, utilizados em supermercados, instalações frigoríficas e armazéns. As falhas identificadas foram comunicadas ao fabricante e corrigidas através de uma atualização de firmware. A investigação técnica recomenda restringir o acesso às interfaces de gestão e evitar a sua exposição direta à Internet. A existência destas vulnerabilidades conhecidas não permite, contudo, determinar quais foram exploradas no ataque agora ocorrido.
A Reuters cita Félix Aimé, analista da empresa de cibersegurança Sekoia, segundo o qual Portugal estará entre os países também afetados, juntamente com Espanha, Polónia, Alemanha e Bélgica. À data de publicação, não foi possível encontrar confirmação de autoridades ou operadores portugueses que identifique empresas, instalações ou prejuízos no país.
Digitalização também abre portas ao risco
A ligação dos equipamentos de frio à Internet permite acompanhar temperaturas, receber alertas e fazer ajustes à distância. Facilita a manutenção e ajuda a detetar problemas mais cedo, mas cada acesso remoto precisa de ser protegido. Uma falha num controlador pode comprometer a mercadoria que dele depende.
Na investigação publicada em agosto, a Claroty identificou milhares de interfaces de gestão de controladores de refrigeração acessíveis pela Internet. A equipa recomendou restringir esses acessos a redes de confiança e manter os sistemas atualizados. É um risco que acompanha a crescente digitalização de supermercados, armazéns e instalações frigoríficas.
Para quem gere produtos de temperatura controlada, a cibersegurança passa assim a fazer parte da proteção dos stocks e da continuidade do abastecimento. Saber quem pode alterar os parâmetros dos equipamentos, como são geridos os acessos dos prestadores de manutenção e quem assegura as atualizações torna-se tão relevante para a operação como acompanhar a temperatura. Uma intrusão informática pode traduzir-se, em poucas horas, em alimentos destruídos, prateleiras vazias e entregas que têm de ser reorganizadas.
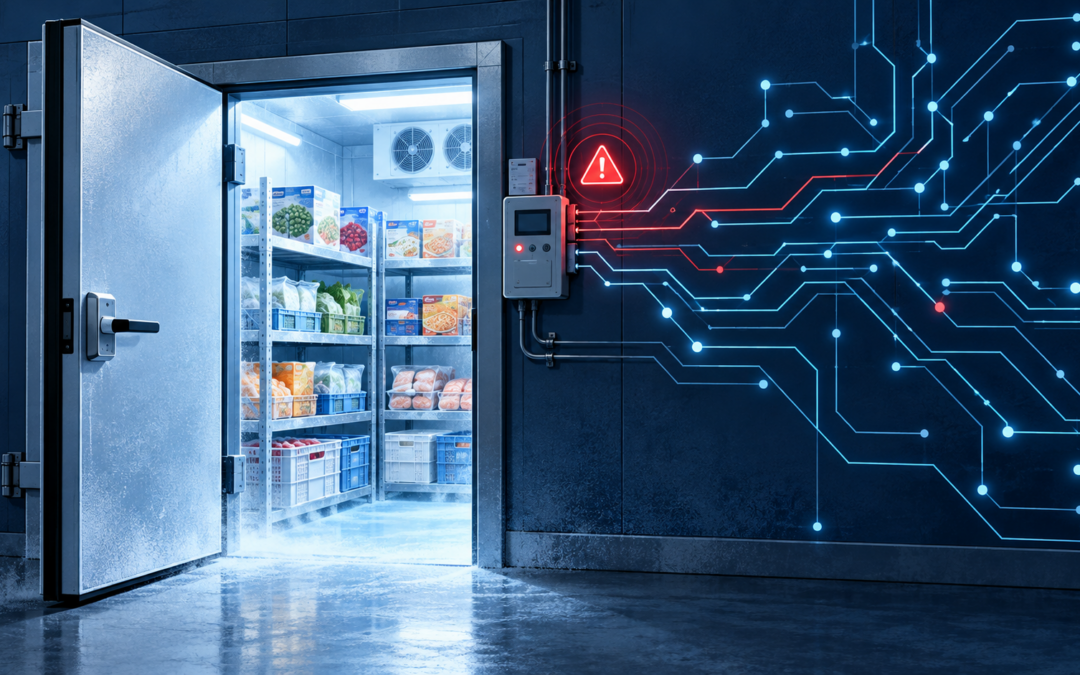
FOTO: Ilustração gerada com recurso a IA.